Comment sécuriser son Active Directory face aux attaques ?

Un compte utilisateur sans privilège, des outils Open Source disponibles sur GitHub, et des conditions présentes par défaut dans l'Active Directory, une configuration non conforme aux pratiques attendues... Avec cela, un attaquant peut devenir administrateur du domaine en quelques heures, voire en quelques minutes.

Nos équipes SOC, réponse à incident et pentest rencontrent ce scénario sur le terrain. Pourquoi l’Active Directory est-il une cible si prisée ? Comment l’attaque se déroule-t-elle, et comment s’en protéger dans la durée ?

Réponses dans cet article. 

L'AD est l'annuaire central des environnements Microsoft : il gère les identifiants et les droits d'accès à toutes les machines. C'est le cœur du système d'information, et donc une cible privilégiée des attaquants. 

Une architecture qui place l'identité au centre 

L'architecture même de l'Active Directory en fait une cible stratégique. Les identités ne sont plus un simple élément du SI : elles définissent qui peut faire quoi, sur quelles ressources et à quel moment. Plutôt que d'attaquer des services isolés, les attaquants visent désormais l'identité pour obtenir un pivot, un point d'appui pour se déplacer dans le SI. 

Un historique qui s'accumule 

La plupart des AD ont plus de dix ans d'historique. Au fil du temps, les équipes ont ajouté des comptes de service, empilé des GPO (Group Policy Objects, des règles déployées sur les postes et les serveurs) et accordé des droits « temporaires » jamais retirés, pour ne donner que quelques exemples. 

Contrairement à une application moderne que l'on peut réécrire, l'Active Directory hérite forcément de process mis en place au fil du temps. Cette accumulation permet aux attaquants de trouver facilement des droits excessifs ou mal placés, des comptes oubliés ou des protocoles non sécurisés. Autant de petites anomalies qui, une fois mises bout à bout, constituent des chemins pour gagner des privilèges.

Des protections disponibles, mais peu activées 

Microsoft propose aujourd'hui des mécanismes de protection avancés, mais peu d'organisations les activent ou les configurent correctement. Le guide des bonnes pratiques de Microsoft pour sécuriser un AD compte à lui seul 299 pages. 

Dans les faits, beaucoup d'organisations hésitent à toucher à l'Active Directory par crainte d'un impact sur la production. Cette prudence est compréhensible, mais elle laisse s'installer une dette technique liée aux identités, que les attaquants exploitent méthodiquement. 

Point de départ : un compte utilisateur volé. C'est l'hypothèse la plus courante.  

Notre SOC observe régulièrement des infostealers installés avec un faux outil d'édition PDF : ils récupèrent les identifiants enregistrés dans le navigateur. Ces accès sont ensuite revendus, puis utilisés via le VPN de l'entreprise. Sans force brute, sans phishing. 

  1. Reconnaissance. Avec un outil de mapping de l’Active Directory, l'attaquant cartographie l'AD : utilisateurs, machines, droits. Il repère sa cible, un compte administrateur dont les droits peuvent être délégués. 
  1. Création d'un compte machine. Par défaut, tout utilisateur peut ajouter jusqu'à 10 machines au domaine. Un simple script suffit à en créer une, que l'attaquant contrôle. 
  1. Authentification forcée. il oblige le poste de l'administrateur à s'authentifier auprès de lui, sans aucune action de l'utilisateur. 
  1. Relais et délégation. Il relaie cette authentification vers le contrôleur de domaine et obtient une délégation au profit de son compte machine. Une opération légitime, autorisée par défaut. 
  1. Prise de contrôle. Il obtient un ticket Kerberos lui permettant d'agir en tant qu'administrateur sur le poste ciblé. De là : récupération des mots de passe en mémoire, gestionnaire de mots de passe, comptes de service privilégiés, accès à l'hyperviseur. En quelques heures, il devient administrateur du domaine. 

Cette chaîne d'attaque s'appuie sur des outils open source et sur des conditions présentes par défaut dans l'Active Directory. 

Tous les environnements n'ont ni la même maturité, ni les mêmes priorités, ni les mêmes contraintes de production. Certaines organisations doivent agir vite sur des risques déjà identifiés, d'autres veulent renforcer durablement leur sécurité, d'autres encore aller jusqu'à séparer les objets à privilèges. C'est pourquoi AISI a structuré son accompagnement en trois offres complémentaires. 

Remédiation. Elle intervient quand un audit ou un pentest, mené par AISI ou par une société extérieure, a déjà identifié des écarts. L'objectif est de transformer ces constats en actions concrètes : des corrections guidées, sécurisées et compatibles avec la production, centrées sur les 40 failles les plus critiques de l'Active Directory. 

Durcissement. Il va au-delà de la correction de points identifiés. Nous agissons sur des paramètres structurants (politique de sécurité, LAPS, comptes de service gMSA, règles d'administration) pour installer des protections qui tiennent dans le temps. Cette offre peut s'accompagner d'un suivi régulier pour mesurer l'évolution de l'environnement et repérer les écarts qui réapparaissent. 

Durcissement++. C'est un niveau avancé, fondé sur le tiering : segmenter les usages d'administration pour isoler les niveaux de privilèges, limiter les mouvements latéraux et réduire fortement les chemins d'attaque. L'offre se concentre volontairement sur le Tier 0 (comptes hautement privilégiés, contrôleurs de domaine, composants sensibles), pour une segmentation rapide, réaliste et compatible avec la production. 

Ces trois offres ne sont pas des blocs figés à choisir d'emblée : le niveau d'intervention dépend de la maturité de votre AD, des écarts observés et du niveau de risque. Dans tous les cas, l'objectif est aussi de faire monter vos équipes en compétence, pour que les bonnes pratiques tiennent dans la durée. 

Côté SOC et réponse à incident, nous le constatons : un incident grave est beaucoup plus compliqué à gérer pour une organisation. Or certains fondamentaux peuvent être mis en place assez rapidement, et le reste étape par étape. 
Pentest : les questions à se poser avant de s'engager 

Vous envisagez de faire un pentest ou test d’intrusion. 

Félicitations, c'est déjà une décision importante — et souvent le signe d'une vraie maturité sur les enjeux cyber.  

Seul un pentest bien réalisé vous permettra de combler les angles morts de votre cybersécurité et de mesurer votre risque d’exposition.  

Encore faut-il savoir choisir la bonne mission, le bon périmètre, le bon prestataire. 

Ce guide est là pour vous y aider : les bonnes questions à poser, les pièges à éviter, les critères qui font la différence. 

La vraie question est "qu'est-ce que j'achète exactement, et qui va le faire ?" Un pentest qui ne détecte pas toutes les vulnérabilités ne vous protège pas — il vous donne une fausse assurance de sécurité. 

Quelques signaux qui distinguent un prestataire sérieux : il vous pose des questions avant de vous proposer une offre, il vous explique sa méthodologie sans que vous ayez à la demander, ses experts sont certifiés et ont une expérience terrain réelle, et son rapport comporte des preuves d'exploitation concrètes et reproductibles — pas une liste de CVE générée automatiquement. 

Avant de contacter le moindre prestataire, il y a un travail préalable à réaliser de votre part. 

Vous pouvez commencer par répondre à ces quatre questions :  

Toutes vos ressources ne méritent pas le même niveau d'attention. Ce qui compte, c'est d'identifier ce qui, s'il était compromis, mettrait vraiment votre activité en danger : vos bases clients, vos données financières, vos outils de production, vos accès fournisseurs. Sont-ils exposés sur Internet ? Accessibles depuis un SharePoint mal configuré ? Protégés par une authentification robuste ? Ces réponses conditionnent directement le périmètre à auditer. 

Une entreprise qui a externalisé une partie de son SI, ouvert des accès VPN pour le télétravail ou mis en ligne des applications métier a une surface d'attaque bien plus large qu'elle ne l'imagine souvent. Avant tout pentest, un inventaire honnête de vos actifs exposés est indispensable.  

La réponse à cette question oriente tout le reste. S'agit-il de réduire un risque identifié ? De répondre à une exigence contractuelle ou réglementaire ? De rassurer un client stratégique ? De préparer une certification ISO 27001 ? Ou d'une démarche proactive pour tester votre résistance avant qu'un vrai attaquant ne s'en charge ?  

Cette clarté vous permettra non seulement de mieux vous approprier les résultats, mais aussi de les communiquer avec impact auprès de votre COMEX — et d'embarquer toute l'organisation dans la démarche. 

Un pentest ne se limite pas à évaluer la robustesse de vos infrastructures : il révèle aussi les failles humaines, souvent invisibles mais tout aussi critiques. Même avec une sécurité technique irréprochable, des pratiques à risque (mots de passe faibles ou stockés en clair, clics sur des liens douteux, partage d’informations sensibles) peuvent offrir à un attaquant une porte dérobée vers le cœur de votre entreprise. Anticiper ces comportements, c’est se donner les moyens de combler les brèches avant qu’elles ne soient exploitées — et transformer vos collaborateurs en premier rempart contre les cybermenaces. 

Une fois le périmètre posé, la question centrale est celle de la méthode. C'est souvent là que l'on distingue les prestataires entre eux — car un pentester sérieux est capable de vous expliquer précisément ce qu'il va faire, pourquoi, et ce que ça va produire. 

Un scanner de vulnérabilités automatique peut identifier des failles connues. Il ne peut pas s'adapter à votre environnement spécifique, enchaîner des étapes d'exploitation, contourner vos mécanismes de défense ou simuler le comportement d'un attaquant humain. Le pentest manuel, conduit par un expert qui adapte son approche en fonction de ce qu'il découvre, est sans comparaison plus pertinent et plus réaliste. 

Exigez donc de savoir si la mission sera manuelle, qui la conduira, et si le prestataire cherchera à explorer l'ensemble des chemins de compromission — et non à s'arrêter à la première vulnérabilité trouvée. 

Ces trois approches ne sont pas interchangeables. Chacune répond à un objectif différent. 

La boîte noire simule un attaquant externe qui ne dispose d'aucune information sur votre système. Il part de zéro, agrège des informations publiques, sonde vos surfaces d'exposition et tente de s'introduire comme le ferait un vrai adversaire. C'est l'approche la plus réaliste d'un scénario d'attaque — et celle à privilégier si vous n'avez encore jamais fait de pentest ou si vous souhaitez mesurer votre exposition réelle. 

La boîte grise part d'un scénario dit "assume breach" : on suppose qu'un attaquant a déjà obtenu un accès initial — un compte utilisateur compromis, par exemple — et on évalue ce qu'il peut faire à partir de là. Cartographie du réseau, identification des vulnérabilités, élévation de privilèges, déplacement latéral jusqu'aux actifs critiques. Cette approche est particulièrement pertinente pour tester la résistance interne de votre SI. 

La boîte blanche donne au pentester une connaissance complète de votre architecture : code source, documentation, accès administrateur. Réservée aux organisations les plus matures, elle permet d'atteindre une exhaustivité maximale dans la détection des risques. C'est l'approche la plus complète — mais aussi la plus exigeante en termes de préparation. 

Notre recommandation : pour une première approche ou pour évaluer votre exposition réelle, la boîte noire est le choix le plus pertinent. La boîte grise vient utilement en complément si vous souhaitez tester votre résistance à une compromission interne. Une autre option est de commencer le test d’intrusion en boite noire puis de le poursuivre en mode boite grise pour avoir une vision globale de vos vulnérabilités, en fonction des connaissances de l’attaquant.

Un pentest ne se termine pas quand le pentester quitte vos locaux ou se déconnecte de votre environnement. Ce que vous avez acheté, c'est autant le rapport que les connaissances qu'il contient — et la capacité à agir sur ce qu'il révèle. 

Un bon rapport de pentest s'adresse à plusieurs audiences simultanément.  

Il doit comporter : 

Dans le rapport remis à l'issue de la mission, un point mérite une attention toute particulière : la possibilité de reproduire les attaques menées. C'est en effet cette capacité de rejeu qui vous permettra de comprendre précisément les vulnérabilités identifiées et de les corriger efficacement. Au-delà de l'aspect technique, cette transparence sur les scénarios de pentest joués constitue un véritable levier pour faire progresser votre démarche cyber dans la durée. Elle rend le risque concret, palpable, et facilite grandement les échanges avec l'ensemble des parties prenantes — direction, équipes métiers, partenaires — autour des enjeux de cybersécurité.

Avant de vous engager, prenez donc le temps d'interroger votre prestataire sur la nature précise du rapport et des livrables fournis : niveau de détail des scénarios, preuves techniques associées, recommandations de remédiation, restitution orale… Autant d'éléments qui feront la différence entre un simple audit et un véritable outil d'amélioration continue.

C'est un usage trop souvent négligé. La restitution des résultats d'un pentest est une occasion rare de sensibiliser votre direction générale aux enjeux cyber de manière concrète et factuelle — sans discours alarmiste, mais avec des preuves. Constater que quelqu'un a pu accéder au serveur de paie ou cartographier l'ensemble du réseau interne en quelques heures produit un effet que les présentations théoriques ne produisent pas. 

C'est aussi l'occasion de se situer : un bon prestataire est en mesure de vous comparer à des entreprises de taille et de secteur comparables, ce qui donne une perspective réelle sur votre niveau de maturité. 

Un pentest qui produit un plan de remédiation que personne n'a la capacité de mettre en œuvre n'a qu'une valeur limitée. Avant de vous engager, posez-vous honnêtement la question : disposez-vous des compétences en interne pour traiter les vulnérabilités qui vont être identifiées ? Si ce n'est pas le cas, un prestataire sérieux doit pouvoir vous accompagner dans cette phase — et pas seulement vous remettre un rapport en vous souhaitant bonne chance. 

C'est peut-être la conviction la plus importante à emporter de cet article. Un pentest ponctuel est utile. Un pentest inscrit dans une démarche régulière est ce qui fait vraiment la différence. 

Les raisons sont simples. Les menaces évoluent très vite : les techniques d'attaque se renouvellent chaque année, de nouveaux vecteurs émergent en permanence — les infostealers et les faux captchas, par exemple, sont aujourd'hui des vecteurs d'intrusion redoutables qui représentent un business florissant pour les attaquants.  

Vos systèmes évoluent aussi : chaque migration, chaque nouveau projet, chaque intégration ouvre potentiellement de nouvelles surfaces d'exposition. Ce qui était sûr il y a dix-huit mois ne l'est peut-être plus aujourd'hui. 

Quelques bonnes pratiques pour maximiser la valeur de vos tests : 

Les équipes d’AISI vous accompagnent dans la mise en place de vos tests d’intrusion – selon votre contexte et selon vos besoins. 

Pour en savoir plus, contactez-nous ci-dessous !

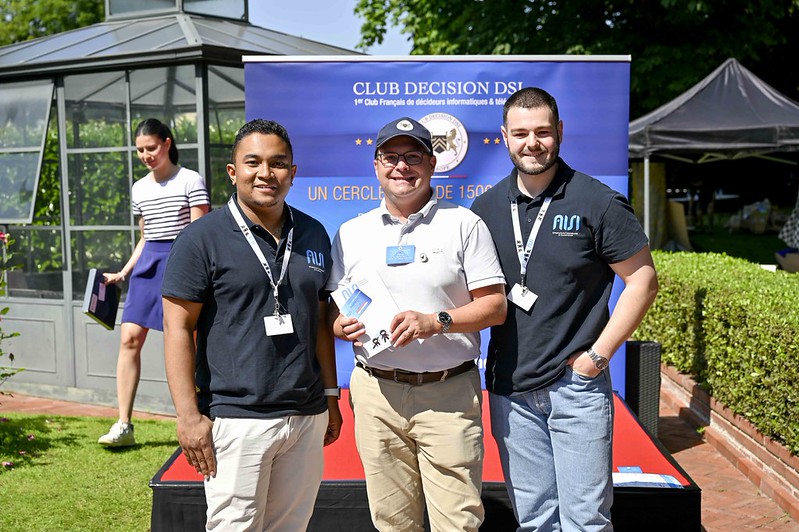
Le Club Décision DSI renouvelle sa confiance envers AISI comme partenaire technologique et cybersécurité en 2026

Pour la septième année consécutive, AISI est sélectionné et recommandé par les décideurs Informatiques du club Décision DSI.

En tant que partenaire technologique Platinium, nous sommes ravis de mettre notre expertise au profit des membres du club et de les accompagner sur leurs sujets de cybersécurité stratégique et opérationnelle.

Le Club Décision DSI est la plus importante organisation française de décideurs informatiques. Un réseau indépendant et privé de 1500 décideurs informatiques, CIO/ DSI et RSI au sein duquel siègent 13 DSI Ambassadeurs de leurs secteurs d’activité, une Présidente et un Vice-Président.

Chaque Année, le Club décision DSI identifie 40 sociétés innovantes afin de les présenter aux adhérents du Club. Le Club rassemble des hommes et des femmes d’expérience, animés par la volonté de mener des actions qui soutiennent d’autres Directeurs des systèmes d’information dans la réalisation de leurs projets professionnels.

Nous remercions le Club Decision DSI pour leur confiance renouvelée et sommes ravis de participer et d’échanger avec tous les membres lors des conférences et tables rondes à venir.

Les prochains rendez-vous d’AISI avec le Club Décision DSI :

Organisés dans des environnements conviviaux et propices aux échanges, ces événements rassemblent les professionnels et décideurs du secteur IT autour de leurs enjeux stratégiques.

Ils constituent des temps forts privilégiés durant lesquels AISI sera présent pour partager son retour d’expérience et apporter son éclairage pointu en cybersécurité. L’occasion d’échanger concrètement sur les problématiques IT, les risques émergents et les bonnes pratiques permettant de renforcer durablement la résilience et la sécurité des systèmes d’information.

À propos d'AISI :

🚀 Expert cybersécurité depuis plus de 10 ans, AISI se consacre exclusivement à la sécurité stratégique et opérationnelle des organisations françaises de taille intermédiaire et des établissements publics.

Nous nous engageons à vous conseiller et vous protéger à chaque étape de votre cybersécurité : 

En cas d’incident avéré de sécurité, vous pouvez compter sur nos ninjas en urgence.

Avec AISI, vous bénéficiez d’un véritable conseiller cyber pour vous aider, jour après jour à améliorer votre posture cyber. 

Pour obtenir un parrainage et intégrer le club, nous vous invitons à contacter la présidence du Club Decision DSI.

Panocrim 2026 - Quelles nouvelles menaces cyber en 2026 ?

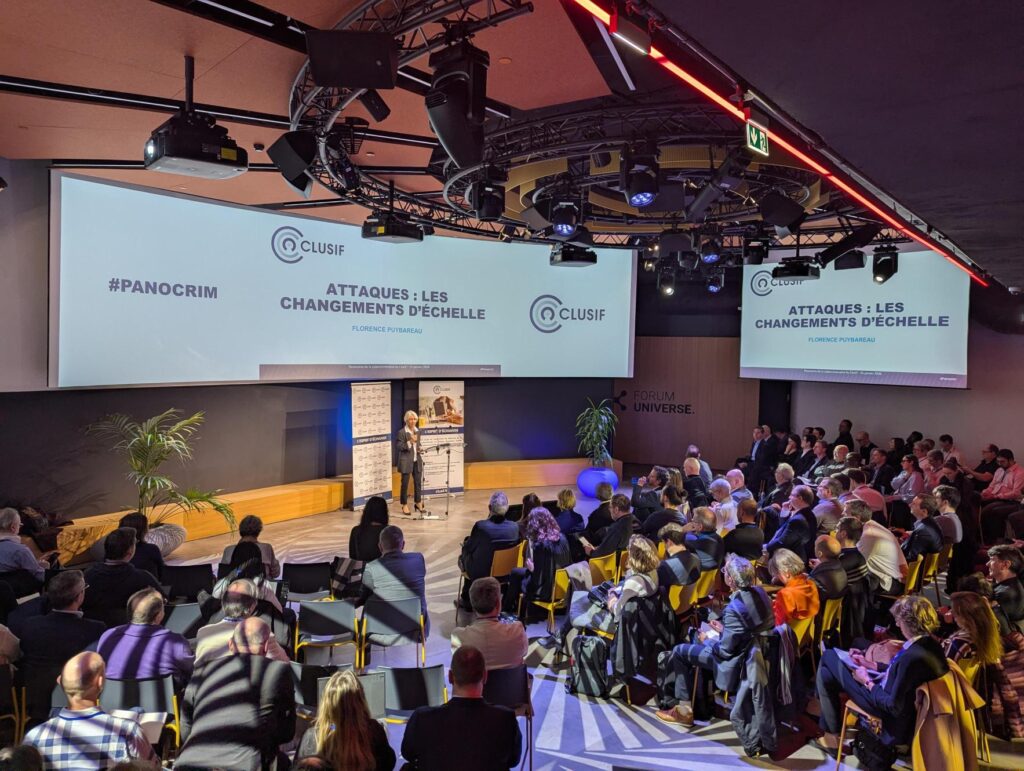
Panocrim 2026, organisé par le CLUSIF au Campus Cyber de La Défense, a réuni le 15 janvier dernier les experts les plus influents du secteur pour décrypter les menaces émergentes en cybersécurité.    

Retour sur cet événement cyber incontournable de ce début d’année pour comprendre ces évolutions et mieux vous accompagner dans l’anticipation de vos stratégies cyber.  

 1. Intelligence artificielle : accélérateur de menaces et d’opportunités  

L’Intelligence Artificielle a fait sa grande apparition du côté des attaquants en 2025 et se présente désormais comme un démultiplicateur d’attaques :    
- Un phishing généré par IA est 4,5 fois plus efficace.    
- Des agents comme COMET ou ATLAS peuvent être détournés à des fins malveillantes.    
- Nouvelles surfaces d’attaque via robots, navigateurs ou outils SaaS.  

Si l’IA est une formidable opportunité de gagner en productivité et en efficience, c’est aussi une arme redoutable dans une logique cyber. L’automatisation des attaques et la capacité à attaquer de façon autonome doivent être intégrées dans l’analyse des risques de vos organisations.   

2. Professionnalisation du métier d’attaquant : des organisations à part entière  

Si l’on a longtemps gardé l’image du hacker isolé qui teste de façon désorganisée les différents systèmes d’informations, force est de constater que ce paradigme a bien évolué.  

Les cybercriminels de 2025 opèrent désormais à une échelle quasi-industrielle :    
- Recomposition des groupes (fausse attribution de Cloudflare ou Naval Group).    
- Diffusion d’outils “as a service” (ransomware kits, phishing frameworks).    
- Chaînes d'approvisionnement SaaS ciblées comme portes d’entrée.  

Ces organisations criminelles fonctionnent avec des rôles définis, des processus éprouvés et une capacité d’innovation continue. Elles capitalisent sur chaque campagne, améliorent leurs tactiques et accélèrent leurs cycles d’attaque. Cette montée en maturité augmente mécaniquement la surface de risque pour les entreprises, en particulier en France, qui figure parmi les pays les plus exposés aux attaques cyber : en 2024, la France se classait au 6ᵉ rang mondial des attaques de ransomware détectées (144 attaques, soit 2,7 % des attaques mondiales).*

3. Exfiltration et fuite de données : l’arme centrale des attaquants  

L’exfiltration de données s’impose désormais comme un levier central des stratégies d’attaque. Selon le rapport Panorama de la cybermenace 2025 du Clusif, 2,6 milliards de données ont été compromises en France, illustrant une hausse significative des fuites à grande échelle.   

Cette dynamique traduit un changement profond : la donnée n’est plus seulement une cible collatérale, mais un actif stratégique au cœur des modèles économiques des cybercriminels. Revente sur les marchés clandestins, chantage à la divulgation, exploitation à des fins d’ingénierie sociale ou d’attaques ultérieures — chaque information exfiltrée alimente un cycle de menace durable. Dans un contexte de généralisation du cloud, de multiplication des interconnexions et de volumes de données toujours plus massifs, la capacité des organisations à détecter, tracer et contenir l’exfiltration devient un enjeu critique, bien au-delà de la seule prévention de l’intrusion.  

4. Sensibilisation et protection du débat public : pilier de la défense  

La sensibilisation constitue un axe incontournable de toute roadmap cyber mature. Les attaques ne ciblent plus uniquement les systèmes : elles ciblent les individus, leurs usages, leurs réflexes et leur capacité à distinguer le légitime du malveillant. Aucune organisation n’est épargnée — collaborateurs, dirigeants, partenaires et prestataires sont tous exposés, quels que soient leur secteur ou leur niveau de maturité technologique.  

Le facteur humain demeure en effet impliqué dans 94% des incidents cyber (selon Verizon DBIR 2024 et IBM Cost of a Data Breach 2024), qu’il s’agisse de phishing, d’ingénierie sociale ou de compromissions de comptes. Dans ce contexte, la sensibilisation ne doit plus être perçue comme une action ponctuelle ou purement pédagogique, mais comme un véritable mécanisme de défense, contribuant à la résilience globale des organisations et, plus largement, à la protection du débat public face aux manipulations numériques et aux campagnes d’influence.   

Panocrim 2026 confirme que la cybersécurité ne se limite plus à la technique : elle est géopolitique, cognitive et stratégique.  

Le rapport 2025 souligne également un point important : face à la hausse et l’organisation de la menace : nous sommes tous des cibles.  
Face à cette complexité croissante, AISI s’engage à accompagner les entreprises et organisations publiques dans la compréhension, la détection et la neutralisation des menaces émergentes. Nos ninjas sont disponibles pour vous accompagner à mieux évaluer vos risques et mettre en place les mesures de protection efficaces pour votre activité.  

➡️ Contactez AISI pour une évaluation sur mesure des risques associés à votre activité.  

* Source : Acronis Threat Research Unit.