Comment sécuriser son Active Directory face aux attaques ?
Un compte utilisateur sans privilège, des outils Open Source disponibles sur GitHub, et des conditions présentes par défaut dans l'Active Directory, une configuration non conforme aux pratiques attendues... Avec cela, un attaquant peut devenir administrateur du domaine en quelques heures, voire en quelques minutes.
Nos équipes SOC, réponse à incident et pentest rencontrent ce scénario sur le terrain. Pourquoi l’Active Directory est-il une cible si prisée ? Comment l’attaque se déroule-t-elle, et comment s’en protéger dans la durée ?
Réponses dans cet article.
Pourquoi la sécurité de l'Active Directory est-elle critique ?
L'AD est l'annuaire central des environnements Microsoft : il gère les identifiants et les droits d'accès à toutes les machines. C'est le cœur du système d'information, et donc une cible privilégiée des attaquants.
- Jusqu'à 90 % des attaques par ransomware impliquent une compromission de l'AD à un moment ou à un autre. (Semperis)
- 37 % des intrusions passent par l'Active Directory, selon les chiffres 2025 de l'ANSSI.
Une architecture qui place l'identité au centre
L'architecture même de l'Active Directory en fait une cible stratégique. Les identités ne sont plus un simple élément du SI : elles définissent qui peut faire quoi, sur quelles ressources et à quel moment. Plutôt que d'attaquer des services isolés, les attaquants visent désormais l'identité pour obtenir un pivot, un point d'appui pour se déplacer dans le SI.
Un historique qui s'accumule
La plupart des AD ont plus de dix ans d'historique. Au fil du temps, les équipes ont ajouté des comptes de service, empilé des GPO (Group Policy Objects, des règles déployées sur les postes et les serveurs) et accordé des droits « temporaires » jamais retirés, pour ne donner que quelques exemples.
Contrairement à une application moderne que l'on peut réécrire, l'Active Directory hérite forcément de process mis en place au fil du temps. Cette accumulation permet aux attaquants de trouver facilement des droits excessifs ou mal placés, des comptes oubliés ou des protocoles non sécurisés. Autant de petites anomalies qui, une fois mises bout à bout, constituent des chemins pour gagner des privilèges.
Des protections disponibles, mais peu activées
Microsoft propose aujourd'hui des mécanismes de protection avancés, mais peu d'organisations les activent ou les configurent correctement. Le guide des bonnes pratiques de Microsoft pour sécuriser un AD compte à lui seul 299 pages.
Dans les faits, beaucoup d'organisations hésitent à toucher à l'Active Directory par crainte d'un impact sur la production. Cette prudence est compréhensible, mais elle laisse s'installer une dette technique liée aux identités, que les attaquants exploitent méthodiquement.
Exemple d’un scénario d’attaque : 5 étapes, quelques heures
Point de départ : un compte utilisateur volé. C'est l'hypothèse la plus courante.
Notre SOC observe régulièrement des infostealers installés avec un faux outil d'édition PDF : ils récupèrent les identifiants enregistrés dans le navigateur. Ces accès sont ensuite revendus, puis utilisés via le VPN de l'entreprise. Sans force brute, sans phishing.
- Reconnaissance. Avec un outil de mapping de l’Active Directory, l'attaquant cartographie l'AD : utilisateurs, machines, droits. Il repère sa cible, un compte administrateur dont les droits peuvent être délégués.
- Création d'un compte machine. Par défaut, tout utilisateur peut ajouter jusqu'à 10 machines au domaine. Un simple script suffit à en créer une, que l'attaquant contrôle.
- Authentification forcée. il oblige le poste de l'administrateur à s'authentifier auprès de lui, sans aucune action de l'utilisateur.
- Relais et délégation. Il relaie cette authentification vers le contrôleur de domaine et obtient une délégation au profit de son compte machine. Une opération légitime, autorisée par défaut.
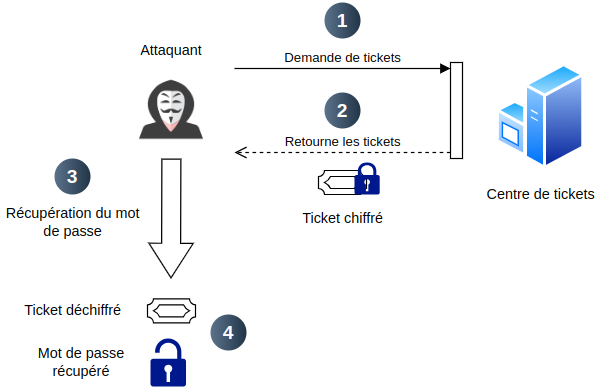
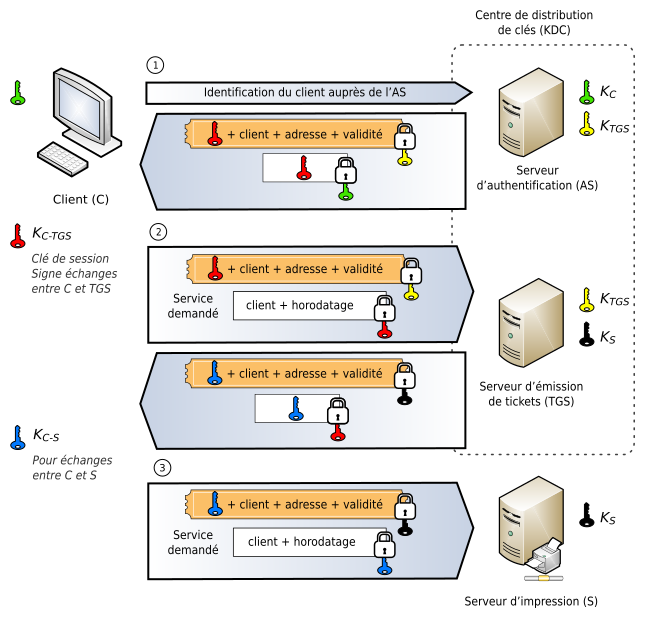
- Prise de contrôle. Il obtient un ticket Kerberos lui permettant d'agir en tant qu'administrateur sur le poste ciblé. De là : récupération des mots de passe en mémoire, gestionnaire de mots de passe, comptes de service privilégiés, accès à l'hyperviseur. En quelques heures, il devient administrateur du domaine.
Cette chaîne d'attaque s'appuie sur des outils open source et sur des conditions présentes par défaut dans l'Active Directory.
Sécuriser son Active Directory : partir du réel pour améliorer sa protection
Tous les environnements n'ont ni la même maturité, ni les mêmes priorités, ni les mêmes contraintes de production. Certaines organisations doivent agir vite sur des risques déjà identifiés, d'autres veulent renforcer durablement leur sécurité, d'autres encore aller jusqu'à séparer les objets à privilèges. C'est pourquoi AISI a structuré son accompagnement en trois offres complémentaires.
Remédiation. Elle intervient quand un audit ou un pentest, mené par AISI ou par une société extérieure, a déjà identifié des écarts. L'objectif est de transformer ces constats en actions concrètes : des corrections guidées, sécurisées et compatibles avec la production, centrées sur les 40 failles les plus critiques de l'Active Directory.
Durcissement. Il va au-delà de la correction de points identifiés. Nous agissons sur des paramètres structurants (politique de sécurité, LAPS, comptes de service gMSA, règles d'administration) pour installer des protections qui tiennent dans le temps. Cette offre peut s'accompagner d'un suivi régulier pour mesurer l'évolution de l'environnement et repérer les écarts qui réapparaissent.
Durcissement++. C'est un niveau avancé, fondé sur le tiering : segmenter les usages d'administration pour isoler les niveaux de privilèges, limiter les mouvements latéraux et réduire fortement les chemins d'attaque. L'offre se concentre volontairement sur le Tier 0 (comptes hautement privilégiés, contrôleurs de domaine, composants sensibles), pour une segmentation rapide, réaliste et compatible avec la production.
Ces trois offres ne sont pas des blocs figés à choisir d'emblée : le niveau d'intervention dépend de la maturité de votre AD, des écarts observés et du niveau de risque. Dans tous les cas, l'objectif est aussi de faire monter vos équipes en compétence, pour que les bonnes pratiques tiennent dans la durée.
N'attendez pas l'incident
Côté SOC et réponse à incident, nous le constatons : un incident grave est beaucoup plus compliqué à gérer pour une organisation. Or certains fondamentaux peuvent être mis en place assez rapidement, et le reste étape par étape.